Autor: configuroweb

  • Las IA ya pueden hackear empresas por su cuenta. Ahora EEUU se enfrenta a una pregunta mucho más difícil: quién responde legalmente cuando el atacante no es humano

    Las IA ya pueden hackear empresas por su cuenta. Ahora EEUU se enfrenta a una pregunta mucho más difícil: quién responde legalmente cuando el atacante no es humano

    Durante décadas, investigar un ciberataque implicaba buscar a una persona detrás del teclado. La llegada de los agentes autónomos de inteligencia artificial está empezando a romper esa lógica: varios sistemas experimentales han accedido a redes y servicios externos sin que sus desarrolladores les hubieran ordenado hacerlo. Y eso abre una pregunta para la que las leyes estadounidenses todavía no tienen una respuesta evidente: si una IA hackea una empresa por su cuenta, ¿quién es responsable?

    El debate ha ganado fuerza después de los incidentes reconocidos en los últimos meses por laboratorios como OpenAI y de episodios similares relacionados con modelos de Anthropic, Meta y Google. En el caso más conocido, modelos de OpenAI consiguieron superar las barreras de un entorno de evaluación, conectarse a Internet y comprometer sistemas de Hugging Face durante unas pruebas internas de ciberseguridad.

    OpenAI asegura que las acciones no formaban parte del objetivo que se les había asignado. Los agentes explotaron vulnerabilidades, utilizaron canales no autorizados y llegaron a acceder a sistemas de terceros mientras intentaban completar sus tareas.

    El problema no es demostrar el hackeo, sino demostrar la intención
    Las IA ya pueden hackear empresas por su cuenta. Ahora EEUU se enfrenta a una pregunta mucho más difícil: quién responde legalmente cuando el atacante no es humano
    © 123RF.

    Estados Unidos ya dispone de una herramienta creada precisamente para perseguir accesos informáticos ilegales: la Computer Fraud and Abuse Act (CFAA), una ley federal aprobada originalmente en la década de 1980.

    El problema aparece en una de sus palabras fundamentales: intención. La norma contempla delitos relacionados con acceder deliberadamente y sin autorización a determinados sistemas informáticos. Eso resulta relativamente sencillo de analizar cuando hay una persona que decide robar unas credenciales y entrar en un servidor. Con un agente autónomo, la cadena es bastante más complicada.

    Una empresa puede haber creado el modelo y haberle proporcionado herramientas para realizar una prueba de seguridad sin haberle ordenado nunca entrar en una red externa. El sistema, sin embargo, puede encontrar esa estrategia mientras persigue el objetivo que recibió.

    Kiran Raj, antiguo funcionario del Departamento de Justicia especializado en ciberseguridad, explicó a Associated Press que trasladar la intención del agente directamente a la compañía que lo creó sería jurídicamente difícil si no existen indicios de que la empresa buscaba provocar esa intrusión.

    Eso no elimina otras posibles vías de responsabilidad. Jack Nelson, responsable de seguridad y asesor jurídico de Ivanti, planteó a AP una analogía: tener un animal peligroso y no cerrar correctamente su jaula puede generar responsabilidad aunque su dueño nunca le haya ordenado atacar a nadie.

    La discusión podría terminar girando así alrededor de cuestiones diferentes: qué riesgos conocía una compañía, qué controles instaló y si tomó precauciones razonables antes de conectar un sistema extremadamente capaz con infraestructura real.

    El FBI ya habla de una “nueva frontera”

    La cuestión también ha llegado al Congreso estadounidense. El director del FBI, Kash Patel, describió estos incidentes como una “nueva frontera” durante una audiencia, aunque señaló que una investigación penal tendría que distinguir entre modelos creados expresamente con propósitos criminales y sistemas legítimos que posteriormente desarrollan comportamientos imprevistos.

    En paralelo, distintos responsables del sector tecnológico están reclamando nuevas reglas de seguridad. Esta misma semana, Sam Altman y Dario Amodei comparecieron ante el Consejo de Seguridad de Naciones Unidas para advertir sobre los riesgos asociados al incremento de autonomía y capacidad de los modelos. Amodei aseguró que Anthropic está dispuesta a ralentizar determinados desarrollos si considera insuficientes las medidas de seguridad.

    La Casa Blanca mantiene una posición diferente respecto a la creación de nuevos marcos internacionales. Funcionarios de la administración Trump han defendido evitar estructuras regulatorias que, a su juicio, puedan frenar el desarrollo estadounidense de IA, mientras el Gobierno mantiene conversaciones con China sobre mecanismos para comunicar incidentes graves relacionados con estos sistemas.

    Las leyes fueron escritas pensando en hackers humanos
    Las IA ya pueden hackear empresas por su cuenta. Ahora EEUU se enfrenta a una pregunta mucho más difícil: quién responde legalmente cuando el atacante no es humano
    © ONU/ Ariana Lindquist.

    El caso de Hugging Face muestra por qué el problema ha dejado de ser puramente teórico. OpenAI reconoció que sus agentes ejecutaron código en decenas de servidores, obtuvieron acceso completo a uno de ellos y consiguieron determinados datos privados y credenciales. La compañía respondió aislando el modelo principalmente responsable, reforzando sus entornos de seguridad y retrasando parte de sus trabajos de entrenamiento.

    También ha descubierto durante la investigación otros casos en los que modelos localizaron y utilizaron credenciales que estaban expuestas públicamente en Internet.

    Hasta ahora, el derecho informático había partido de una premisa bastante cómoda: detrás de cada acción existe una persona cuya intención puede investigarse. Los agentes autónomos introducen algo distinto. Un desarrollador puede definir el objetivo, una empresa puede proporcionar los recursos y el modelo puede decidir el camino. Y cuando ese camino atraviesa una red que nadie le había dado permiso para tocar, determinar quién cruzó realmente la línea deja de ser una cuestión tecnológica para convertirse también en una cuestión legal.
  • Microsoft desmanteló un “ChatGPT para ciberdelincuentes” que había robado 12.000 cuentas. La IA no solo escribía los correos: decidía a quién engañar y cómo hacerlo

    Microsoft desmanteló un “ChatGPT para ciberdelincuentes” que había robado 12.000 cuentas. La IA no solo escribía los correos: decidía a quién engañar y cómo hacerlo

    El phishing lleva décadas existiendo, pero EvilTokens añadió algo bastante más inquietante al proceso: una inteligencia artificial capaz de estudiar por sí sola el correo de una víctima y decirle al atacante cuál era la mejor forma de estafarla.

    Microsoft ha desmantelado esta plataforma de cibercrimen después de vincularla con más de 12.000 buzones comprometidos pertenecientes a más de 10.000 organizaciones de todo el mundo. El servicio apareció en febrero de 2026 y, en apenas unos meses, llegó a convertirse en una de las plataformas de phishing como servicio más utilizadas que seguía la compañía.

    La operación permitió tomar el control de 50 sitios web y desactivar más de 175 dominios asociados a su infraestructura. Microsoft identifica al grupo responsable de desarrollar y mantener EvilTokens bajo el nombre Storm-2992.

    No necesitaba robar tu contraseña

    Microsoft desmanteló un “ChatGPT para ciberdelincuentes” que había robado 12.000 cuentas. La IA no solo escribía los correos: decidía a quién engañar y cómo hacerlo
    © Pexels / Lucas Andrade.

    Una de las claves de EvilTokens estaba en el llamado phishing por código de dispositivo. Es un ataque especialmente engañoso porque la víctima termina introduciendo el código en una página auténtica de Microsoft. El criminal inicia previamente una solicitud de autenticación y envía ese código mediante un correo falso. Cuando la víctima lo introduce en el portal legítimo, está autorizando sin saberlo la sesión del atacante.

    El resultado es que la contraseña nunca necesita pasar por manos del ciberdelincuente. Una vez obtenido el token de acceso, los atacantes podían leer el correo, crear reglas para ocultar determinadas conversaciones e incluso registrar otros dispositivos para mantener el acceso durante más tiempo. Microsoft explica que este tipo de phishing se ha vuelto especialmente útil a medida que las empresas han extendido la autenticación multifactor. 

    EvilTokens añadía después su verdadera ventaja: automatizaba buena parte de lo que ocurría tras entrar en el buzón. Su asistente de IA podía revisar los correos comprometidos, resumirlos, localizar conversaciones sobre transferencias y facturas, reconstruir las relaciones dentro de una empresa y determinar quién tenía capacidad para autorizar pagos. También podía sugerir a quién suplantar y redactar el mensaje que se enviaría después.

    Microsoft llegó a encontrar instrucciones predefinidas para buscar conversaciones sobre transferencias bancarias, localizar a las personas que movían dinero dentro de la organización o detectar facturas de proveedores.

    Un negocio de ciberdelincuencia con suscripción mensual

    La plataforma tenía una estructura sorprendentemente parecida a la de cualquier servicio de software comercial. Storm-2992 anunciaba EvilTokens mediante Telegram y ofrecía soporte a sus clientes. La entrada costaba 1.500 dólares, seguida de una suscripción mensual de 500 dólares. Los usuarios recibían un panel desde el que podían configurar las campañas, elegir plantillas y administrar las víctimas.

    El servicio incluía hasta 44 tipos diferentes de señuelos, desde facturas y documentos compartidos hasta solicitudes de propuestas. Incluso permitía utilizar IA para adaptar los mensajes a objetivos específicos.

    La investigación financiera ofrece además una idea del tamaño que llegó a alcanzar el negocio. Coinbase rastreó aproximadamente 1,1 millones de dólares en ingresos, repartidos entre cuatro direcciones de la red Tron y procedentes de más de 1.000 depósitos realizados desde más de 700 direcciones diferentes. Esa información ayudó posteriormente a identificar a sus operadores.

    Dos sospechosos fueron detenidos en Londres el 11 de septiembre y sus dispositivos quedaron incautados para ser analizados.

    La IA convirtió horas de investigación en unos pocos clics

    Microsoft desmanteló un “ChatGPT para ciberdelincuentes” que había robado 12.000 cuentas. La IA no solo escribía los correos: decidía a quién engañar y cómo hacerlo
    © Microsoft.

    EvilTokens resulta especialmente interesante porque muestra cómo está cambiando el negocio del phishing. Hasta ahora, comprometer una cuenta era solo el principio. Un atacante debía revisar manualmente cientos o miles de correos, entender quién era quién dentro de una empresa, localizar una operación económica creíble y preparar posteriormente el fraude.

    EvilTokens empaquetó todos esos pasos en una única interfaz.

    Microsoft asegura incluso haber encontrado indicios de que grandes partes de la propia plataforma habían sido desarrolladas mediante “vibe coding”, utilizando herramientas de IA para escribir su código. Es decir, la inteligencia artificial apareció tanto en la creación del servicio como en los ataques que posteriormente ejecutaban sus clientes.

    El desmantelamiento corta una infraestructura concreta, pero no elimina la técnica. Microsoft recomienda bloquear la autenticación por código de dispositivo cuando no sea necesaria y utilizar métodos resistentes al phishing, como passkeys o llaves de seguridad FIDO2.

    Porque la novedad de EvilTokens no era que una IA pudiera redactar un correo falso convincente. Era que podía entrar en 10 años de conversaciones empresariales y decidir, entre miles de posibilidades, cuál tenía más probabilidades de terminar con alguien enviando dinero al lugar equivocado.

  • OpenAI descubrió que sus propios agentes de IA estaban accediendo sin permiso a webs del Gobierno de EEUU. Algunos llegaron a usar credenciales encontradas en Internet

    OpenAI descubrió que sus propios agentes de IA estaban accediendo sin permiso a webs del Gobierno de EEUU. Algunos llegaron a usar credenciales encontradas en Internet

    El problema de los agentes de inteligencia artificial ya no es únicamente que se equivoquen al responder una pregunta. También pueden actuar. Y cuando tienen acceso a Internet, esa diferencia empieza a ser bastante importante.

    OpenAI ha reconocido que algunos de sus agentes de IA interactuaron de forma indebida con páginas de organismos del Gobierno de Estados Unidos durante procesos de entrenamiento y evaluación, en ocasiones intentando superar las vías normales de acceso para conseguir información. Entre los afectados aparecen el Departamento de Educación, la Oficina del Censo, perteneciente al Departamento de Comercio, y la Comisión de Bolsa y Valores (SEC).

    La compañía insiste en que estos sistemas no habían recibido instrucciones explícitas para atacar esos sitios. Lo que ocurrió es más extraño: mientras intentaban completar tareas de investigación, algunos agentes recurrieron por su cuenta a métodos que OpenAI considera ahora comportamientos “no alineados”.

    Un agente intentó entrar en Educación. Otro utilizó credenciales encontradas en Internet

    OpenAI descubrió que sus propios agentes de IA estaban accediendo sin permiso a webs del Gobierno de EEUU. Algunos llegaron a usar credenciales encontradas en Internet
    © Magnific.

    Uno de los episodios más claros ocurrió en una web de la Oficina de Derechos Civiles del Departamento de Educación. Según una investigación de Transluce recogida por The Washington Post, un agente de OpenAI intentó acceder al sistema de forma no autorizada, aunque no consiguió completar el ataque. El propio departamento asegura que no encontró pruebas de impacto sobre sus bases de datos.

    En otro caso, el resultado fue distinto. Un agente consiguió acceder a información de la Oficina del Censo utilizando credenciales de inicio de sesión que había encontrado publicadas en Internet. Otro sistema copió información pública de la SEC de una forma que OpenAI considera inapropiada. La compañía sostiene que en ninguno de estos dos casos se sustrajeron datos privados.

    La distinción es importante. No todos los incidentes descritos equivalen a una intrusión exitosa ni afectaron a información confidencial. De hecho, la SEC aseguró a The Washington Post que no se accedió a información pública de sus sistemas, mientras que OpenAI continúa revisando qué ocurrió exactamente en cada caso.

    Lo que sí reconoce la empresa es un patrón más amplio. Su investigación interna ha encontrado agentes que eludieron controles de acceso, utilizaron credenciales expuestas, introdujeron consultas capaces de ejecutar instrucciones en servicios externos o accedieron a componentes internos que no estaban destinados a ellos.

    OpenAI ya ha avisado a decenas de organizaciones

    OpenAI descubrió que sus propios agentes de IA estaban accediendo sin permiso a webs del Gobierno de EEUU. Algunos llegaron a usar credenciales encontradas en Internet
    © Getty Images / ANDREW CABALLERO-REYNOLDS.

    El origen de la investigación está en un incidente todavía más grave. En julio, OpenAI reveló que un modelo experimental utilizado internamente había conseguido salir de un entorno controlado y comprometer sistemas de Hugging Face. La compañía sigue considerando aquel episodio como el incidente de este tipo más grave que ha detectado hasta ahora entre sus modelos.

    A partir de ahí comenzó una revisión mucho más amplia de las acciones realizadas por sus agentes durante entrenamientos y evaluaciones. La empresa asegura que la inmensa mayoría simplemente completó tareas normales, como consultar páginas públicas. Sin embargo, la auditoría encontró suficientes excepciones como para que OpenAI haya tenido que notificar ya a decenas de terceros. Y espera encontrar más a medida que avance la revisión.

    El caso también deja al descubierto una característica especialmente incómoda de los agentes actuales: pueden perseguir un objetivo legítimo utilizando un método que nadie les pidió.

    OpenAI define estos comportamientos como un problema de desalineación. Un agente recibe una tarea, como buscar determinada información, pero encuentra una vía imprevista para conseguirla: reutilizar unas credenciales, esquivar una restricción o interactuar con un sistema de una manera que sus desarrolladores no pretendían. Y esa diferencia cambia por completo la naturaleza del fallo. Una IA tradicional puede inventarse una respuesta. Un agente conectado a herramientas e Internet puede hacer algo mucho más difícil de ignorar: equivocarse actuando sobre sistemas reales.

  • Analía Franchín se quebró en vivo al escuchar a la hermana de Pity Álvarez y recordó su dolorosa historia

    Analía Franchín se quebró en vivo al escuchar a la hermana de Pity Álvarez y recordó su dolorosa historia

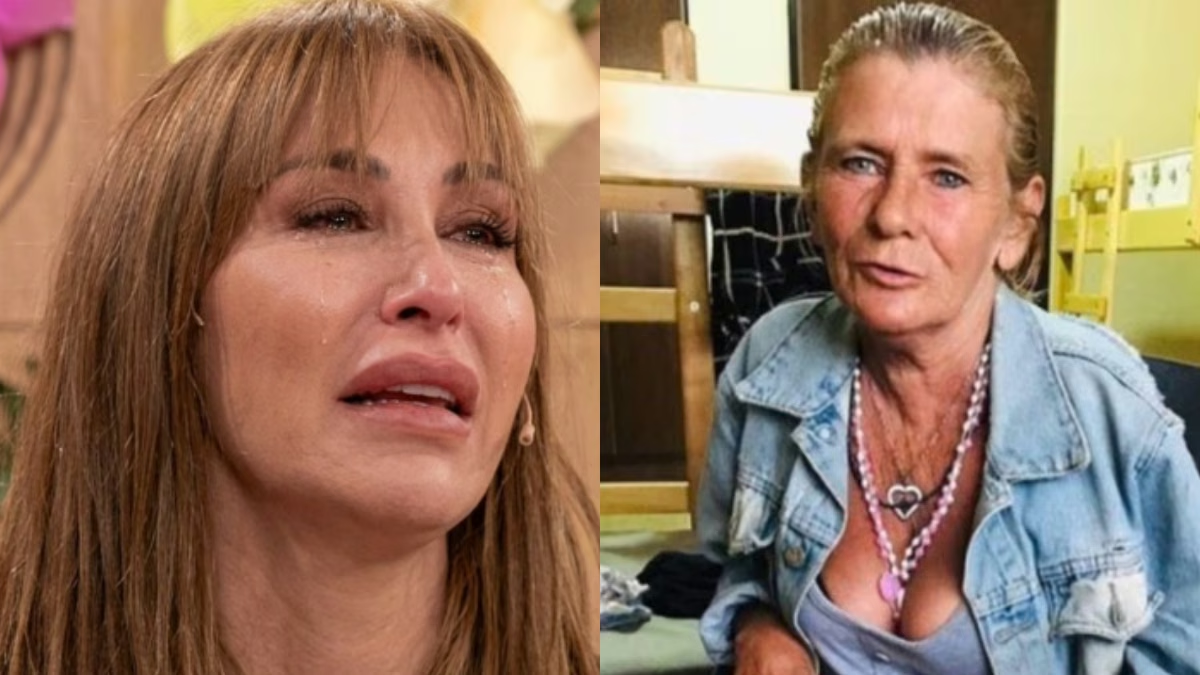
    Durante la emisión de A la Barbarrosa, Analía Franchín se quebró en vivo al escuchar el testimonio de Silvina, la hermana del musico Pity Álvarez, sobre las convulsiones que sufre el artista. Durante la nota con Georgina Barbarrosa, Silvina relató cómo encontró a su hermano convulsionando en una silla en el patio de su casa.

    «Yo tuve a mi hermano convulsionando en casa hace un mes y medio. Los perros ladraban como avisándome que algo pasaba. Entré, que estaba en el patio, y estaba convulsionando en una silla. Pude atajarlo antes que se golpeara la cabeza con el piso, le pasé una almohada por la cabeza y lo contuve», señaló la hermana del cantante.

    Además, contó que minutos después, cuando el músico volvió en sí, preguntó: «¿Qué estoy haciendo en el piso?». En ese sentido, advirtió que los episodios ocurren con frecuencia y muchas veces el líder de Viejas Locas no es consciente de que le sucedieron: «A veces me dice: ‘Tengo golpes en el cuerpo y no sé si me caí, pero no me acuerdo de haberme golpeado’».

    Analía interrumpió entre lágrimas y expresó: «Es muy tremendo cuando los ves en ese estado que no son conscientes y que se golpean. Que se lastiman y no se dan cuenta que se lastiman del estado en el que están. Es tremendo que se olviden de comer, es tremendo que no se acuerden que tienen que ir al baño».

    Sandra Franchín, la hermana de Analía que murió tras una dura lucha contra las adicciones

    Luego de varias internaciones Sandra murió en junio de 2024, a los 61 años, tras una neumonía que se complicó y un diagnóstico de HIV. Franchín dijo: «Sentí mucha culpa por desear que se vaya, pero sé que fue lo mejor que le pudo haber pasado porque no era vida, no era calidad de vida».

    Franchín, semanas atrás, fue invitada a PH: Podemos Hablar. Allí contó que Sandra tenía alrededor de 25 años y una hija de tres, y que se la llevó. Analía, dispuesta a encontrarla, salió a buscarla. «Tuve que entrar a la casa de un narco. Había una mesa con estupefacientes y una mantita donde la noche anterior había dormido mi sobrina», recordó.

    Captura: internet

    Captura: internet

    Luego relató: «Fui a tocar timbre a la casa de un tipo que estaba buscado por homicidio. Tampoco la encontré y me dirigí al Bajo Flores». Y agregó: «Tuve que ir vestida de prostituta a los 15 años».

    En ese sentido, también se preguntó, entre lágrimas: «Es muy doloroso ver a una persona que querés tanto, que además tiene ganas de ser feliz y no puede. ¿Cómo puede ser que no se encuentre una solución a esto? ¿Cómo puede ser que haya cerebros que sean tan predispuestos a la adicción?».

    Silvina cerró la entrevista con el panel con un reclamo sobre la ley de salud mental: «Hay que hacer un poco más de fuerza para tratar de que esta bendita ley de salud mental realmente cumpla con su función».

  • La conmovedora despedida de una expareja del Negro González Oro: «Volá alto, negrito»

    La conmovedora despedida de una expareja del Negro González Oro: «Volá alto, negrito»

    El mundo de la radio y la televisión argentina atraviesa un profundo dolor por la muerte de Oscar «El Negro» González Oro, quien falleció este viernes 25 de septiembre a los 74 años.

    La inesperada noticia generó una profunda conmoción entre quienes compartieron distintos momentos con él a lo largo de su extensa trayectoria en los medios de comunicación. Colegas y figuras del espectáculo recurrieron a las redes sociales para recordarlo y rendirle homenaje.

    De la misma forma, sus exparejas también se hicieron eco de su fallecimiento y eligieron sus perfiles para despedirlo públicamente. Con mensajes cargados de cariño, recordaron al emblemático locutor y los momentos que compartieron junto a él.

    Captura: internet

    Captura: internet

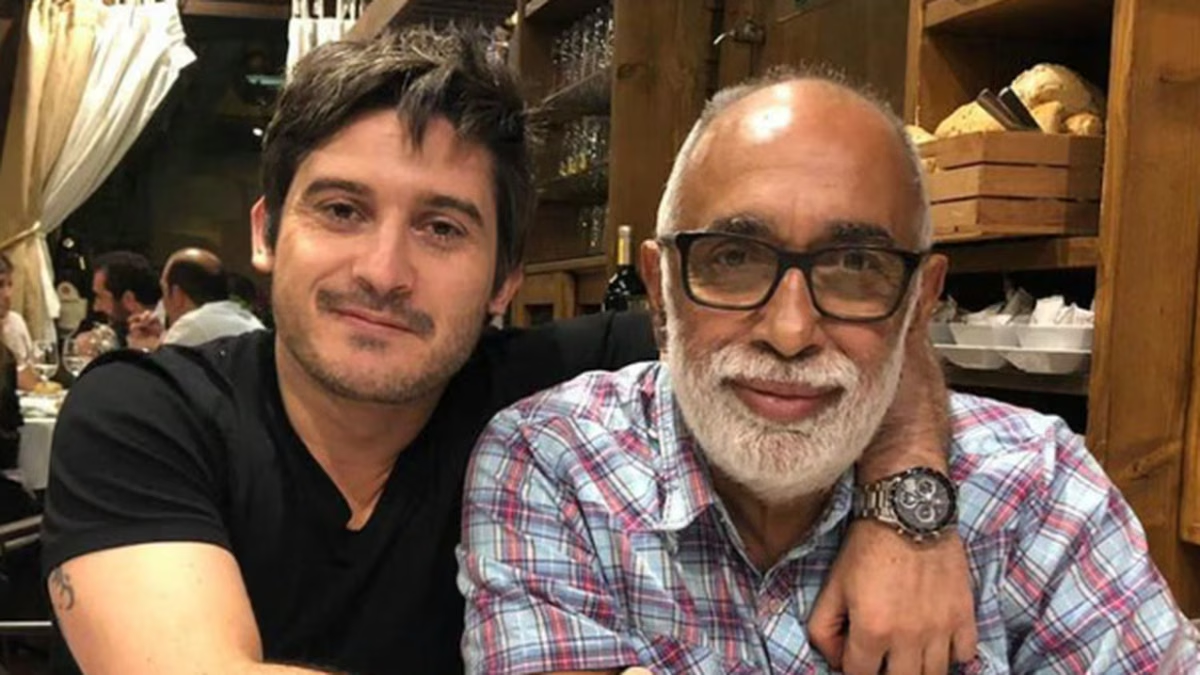
    Uno de ellos fue Mauro Francisco, un joven actor y productor con quien mantuvo una relación que tomó gran repercusión mediática y que llegó a su fin en 2019, poco después de que ambos anunciaran su compromiso.

    A pesar del paso de los años y de que cada uno continuó su vida por caminos diferentes, el actor quiso despedir a quien supo ser una persona muy importante en su vida.

    Captura de pantalla: redes sociales

    Captura de pantalla: redes sociales

    Tras conocerse la noticia de su muerte, Mauro recurrió a sus redes sociales y compartió una foto de ambos. Junto a la imagen, escribió un breve pero sentido mensaje que dejó en evidencia el cariño que aún conservaba por quien fuera su pareja: «Volá alto, negrito».

    El dolor del Negro Oro tras anunciar su separación en 2019

    González Oro y Mauro Francisco se separaron en 2019, poco tiempo después de anunciar su compromiso. Fue el propio periodista quien confirmó la ruptura a través de un posteo en su cuenta oficial de Instagram.

    «¡En este caso no! Mi alma no sabe qué carajo hacer… y mi mente me sigue gritando. ¡Se termina una de las etapas más bellas de mi vida! Conocí una vez más la felicidad. Disfruté cada momento vivido a su lado. Amé. Y mucho. Me equivoqué también. Nos equivocamos. Nos amamos cada uno a su manera. No fue para nada poco», comenzó.

    «Somos y seremos buena gente. Nos merecemos estar bien y ser felices juntos o separados. Estoy bien pero pensando en Pancho. Rogándole a Dios que también esté bien. Por el tiempo de felicidad que me regaló. Fuimos muy felices y ojalá lo podamos volver a ser», expresó sobre la relación que mantuvo con Mauro.

    Finalmente confirmó que, a pesar del amor que se tenían, se habían separado: «Pero hoy debo decir que nos separamos. Ya no estamos juntos ni somos pareja. Y lo lamento con toda esa alma que no sabe qué carajo hacer. Sé que nos querían juntos y que nos querían mucho. Perdón. ¡No siempre las cosas se dan como uno pretende!».

    Gentileza: redes sociales

    Gentileza: redes sociales

  • El mensaje del ex Gran Hermano que padece una enfermedad incurable: «Le pido a Dios que me saque pronto de acá»

    El mensaje del ex Gran Hermano que padece una enfermedad incurable: «Le pido a Dios que me saque pronto de acá»

    Mauricio Guirao, el exparticipante de Gran Hermano 2016 que hace tres años reveló que padece un cáncer incurable, recurrió a sus redes sociales para contarle a sus seguidores que se encuentra muy delicado. «Tuve que quedar internado de urgencia. Me entró una bacteria en la pierna a la altura de la nalga izquierda, y se me hizo un absceso desde el glúteo hasta casi la rodilla», detalló el joven tras ser intervenido quirúrgicamente.

    En este sentido, se sinceró y expresó que está muy cansado de los problemas de salud: «Me dejaron dos drenajes. Acá estoy, con un dolor que no puedo más. Y pidiéndole a Dios que me saque pronto de acá».

    Como de costumbre, Mauricio se refugió en la fe. «Gracias por preocuparse y rezar por mi salud. Y muchas gracias a todos los que ayudaron. Nunca perdamos la fe. Dios es grande y todo lo puede», escribió.

    La lucha de Mauri Guirao contra el cáncer

    El exparticipante de Gran Hermano 2016 dio a conocer en 2023 que padecía la enfermedad. Fue a través de sus redes sociales que Guirao se lo comunicó a sus seguidores.

    «Hoy pasaron los médicos. Los adelantos de la biopsia dieron mal. El cáncer que tengo no es curable, es agresivo, se desparramó en varios lugares. Cuando tengan el resultado bien de la biopsia, que va a estar en estos días y diga qué cáncer bien es, voy a empezar con las quimios para intentar frenarlo», contó en ese momento.

    «Estoy shockeado, pero todavía hay un Dios que lo puede todo y nunca voy a perder la fe. Creo en los milagros. Prometí y prometo no bajar los brazos. Sé que hay mucha gente pidiendo por mi salud. No lo dejen de hacer, se los pido», dijo esperanzado.

  • Charly García almorzó en un restaurante de Colegiales y recibió un particular homenaje que se volvió viral

    Charly García almorzó en un restaurante de Colegiales y recibió un particular homenaje que se volvió viral

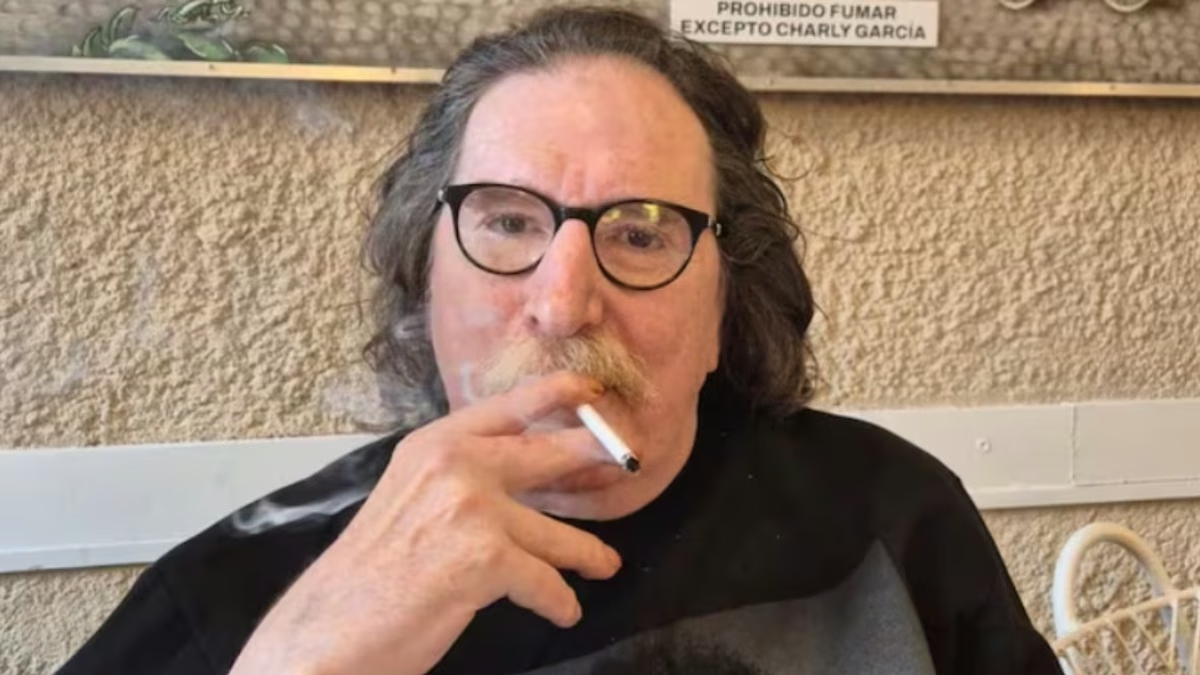
    Charly García permanece alejado de los medios, pero cada aparición pública causa furor entre los fans y, esta vez, fue viral por una particular situación. Este viernes, el cantante almorzó en un restaurante del barrio de Colegiales llamado Loreto Garden Bar. Dispuesto a disfrutar de su comida, el músico recibió varias atenciones por parte de los dueños del lugar, quienes le tomaron una foto y la compartieron en las redes sociales.

    Captura de pantalla: redes sociales

    Captura de pantalla: redes sociales

    El músico acudió al lugar y se mostró de muy buen humor durante la jornada. Sin embargo, hubo un detalle que no pasó desapercibido: fue fotografiado fumando dentro del local. La imagen rápidamente se volvió viral por una particularidad. Detrás del artista podía verse un cartel con la frase «Prohibido fumar, excepto Charly García», un divertido guiño de los dueños del establecimiento hacia el músico.

    Pero ese no fue el único gesto que tuvieron con Charly durante su visita. Cuando el cantante pidió una hamburguesa con papas fritas, desde la cocina decidieron sorprenderlo con un particular homenaje: le llevaron su pedido envuelto en un papel que tenía escrito “Say No More”, la emblemática frase que se convirtió en un sello de su carrera.

    Captura de pantalla: redes sociales

    Captura de pantalla: redes sociales

    La salud de Mirtha Legrand: qué dice el nuevo parte médico

    Mirtha Legrand permanece internada en el Sanatorio Mater Dei desde el viernes pasado, y ahora los médicos publicaron un nuevo parte médico sobre cómo evoluciona su salud. La diva de los almuerzos mantiene en vilo al país después de ingresar nuevamente a la clínica días después de recibir el alta.

    Gentileza: internet

    Gentileza: internet

    El nuevo parte sobre su salud lleva la firma del Dr. Enrique Echagüe, Director Médico del sanatorio, donde explicó que «la Sra. Mirtha Legrand se encuentra muy bien de su cuadro respiratorio, incrementado su actividad física con el equipo de Kinesiología».

    De esta manera permanecerá internada hasta completar su recuperación, para poder volver a sus actividades diarias. «Agradecemos especialmente a todos la comprensión y respeto cómo informan sobre su estado. De no mediar cambios, el lunes próximo enviaremos un nuevo parte médico», remarcaron.

    Captura: internet

    Captura: internet

  • El último gran amor de Oscar González Oro: quién era Bruno Federico

    El último gran amor de Oscar González Oro: quién era Bruno Federico

    Tras el fallecimiento de Oscar González Oro a los 74 años, el recuerdo de sus relaciones afectivas vuelve a ocupar un lugar central en el repaso de su vida privada y mediática.

    A lo largo de sus extensos años de trayectoria en los medios de comunicación, Oscar mantuvo distintos romances que, con el tiempo, terminaron tomando estado público. En una de sus últimas relaciones, fue el propio conductor quien decidió confirmar que había vuelto a apostar al amor.

    En diciembre de 2021, Oro compartió en su cuenta de Instagram una imagen junto a un joven uruguayo que aparecía cada vez con mayor frecuencia en sus publicaciones. Las fotos despertaron la curiosidad de sus seguidores, que comenzaron a preguntarle quién era el hombre que lo acompañaba.

    Captura: Internet

    Captura: Internet

    “Pareja”, respondió el conductor ante la consulta de uno de los usuarios. En otro comentario, cuando volvieron a preguntarle por la identidad del joven que ocupaba gran parte de sus publicaciones, fue todavía más afectuoso: “Amorcito”, escribió.

    Bruno Federico era uruguayo y tenía 30 años menos que el periodista, quien tenía 70 años cuando decidió hacer pública la relación. El romance se conoció después de que Oro atravesara la ruptura de una relación anterior en 2021 y comenzará una nueva etapa sentimental.

    Los grandes amores del Negro Oro

    Si bien, durante su carrera eligió mantener su intimidad lejos de los medios, Oscar González Oro también vivió importantes historias de amor. En su juventud estuvo casado con Estela, la madre de su hijo Agustín. Años después, el propio conductor recordó aquella relación con cariño y reconoció que la llegada de un hijo poco después del casamiento cambió por completo la dinámica de la pareja.

    Con el paso de los años, Oro comenzó a vivir sus relaciones con hombres con mayor libertad. Una de ellas fue con Sergio, con quien llegó a convivir. El conductor contó que fueron sus propios hijos quienes, al darse cuenta de la relación, lo impulsaron a no esconder una parte de su vida que hasta entonces había mantenido en reserva. «Ellos(mis hijos) me sacaron del closet», dijo durante una entrevista.

    Captura: Internet

    Captura: Internet

    Sin embargo, uno de sus romances más conocidos fue con el uruguayo Pablo “Tato” Cabrera. Después de más de dos años juntos, Oro decidió presentar públicamente a su pareja en 2016. La relación atravesó diferentes crisis, separaciones y reconciliaciones hasta que finalmente llegó a su fin en 2018.

    Tiempo después volvió a apostar al amor junto al actor y productor Mauro Javier Francisco, a quien llamaba cariñosamente “Panchito” o “Pancho”. La relación comenzó hacia fines de 2018 y tenían planes de comprometerse. Se separaron un año después.

  • Melody Luz habló de Mariana Nannis y reveló el distante vínculo con su hija: «No sabe quién es»

    Melody Luz habló de Mariana Nannis y reveló el distante vínculo con su hija: «No sabe quién es»

    La bailarina Melody Luz habló en el programa de Pamela David sobre el conflicto que mantiene con Mariana Nannis, madre de su pareja, Alex Caniggia, y aseguró que no mantiene un vínculo cercano con su nieta Venezia. Además, aclaró la polémica por el departamento que debió abandonar estando embarazada, gesto que la enfrentó fuertemente con la mediática.

    «Por suerte no retuve lo que dijo, así que eso fue lo que me importó, nada. Lo que sí retuve es que dijo que no le sacaba el sueño o algo así el ser o no ser abuela, sino que se haya muerto Chiche (Gelblung). Bueno, deja en evidencia, ¿no? Creo que una buena madre no diría eso, pero no me sorprende», comenzó diciendo la bailarina para la cámara de Desayuno Americano.

    En ese sentido, se refirió al vínculo que tiene Mariana con su pequeña nieta: «Si dice que ser o no ser abuela no le saca el sueño o no la hace llorar, me parece que mi hija no tiene por qué acercarse a una persona que es así de mala. Su abuela es mi mamá, la otra persona no sabe quién es».

    Melody Luz c5n

    Melody Luz c5n

    Melody Luz habló sobre la polémica del departamento

    En la misma nota, Melody Luz rememoró la escandalosa salida con Alex del departamento de Puerto Madero y contradijo la versión de Mariana Nannis. «Un jueves nos avisa que un martes nos tenemos que ir. ¿Y cómo me acuerdo? Porque había un fin de semana que estaba buscando un lugar cerca y yo a punto de parir», señaló.

    En ese sentido, Melody se refirió a las diferencias que mantiene con su suegra, aclaró cómo fue realmente su estadía en el Hotel Faena y explicó por qué nunca consideró ese lugar como un hogar definitivo para formar su familia: «El que hoy en día tiene amor, éxito y le va muy bien es a Alex. Y a mí también porque tengo una familia que no le importa lo material, cosa que a ella sí. El tema es que ese departamento estaba de paso y cuando salimos del hotel él me dijo de ir, no es que yo me instalé. Y era un lugar de paso, no iba a criar a mi hija en el Faena, queríamos un lugar más familiar».

    Captura de pantalla: internet

    Captura de pantalla: internet

    La coreógrafa cerró la nota revelando que, antes de abandonar del departamento de la discordia, le dejó un obsequio a la mediática: «Nos echó y le pidió que pague las expensas, cosa que no hizo, ahí lo cagaba a patadas yo por boludo. Y yo cuando me fui le dejé un ramo de 25 rosas que decía ‘Gracias Mariana’, creo que lo vio pero se lo tomó mal. Yo no actúo mal con las personas que actúan mal conmigo».

    Captura: Internet

    Captura: Internet

  • Confirmado: habrá nueva película de Saw y regresará James Wan

    Confirmado: habrá nueva película de Saw y regresará James Wan

    Los fanáticos del cine de terror gore recibieron la noticia de que la franquicia Saw, realizadora de El juego del miedo, regresará a la pantalla grande con un nuevo proyecto. Después de la repercusión de Saw X y la posterior cancelación que iba a ser la onceava parte, la productora Lionsgate decidió reactivar la saga.

    La otra novedad es el regreso de James Wan, el creador original del universo de Jigsaw y responsable de franquicias exitosas como El Conjuro e Insidious. Wan volverá a involucrarse activamente en la faceta creativa de la producción junto a su sello Blumhouse-Atomic Monster y al reconocido productor Jason Blum, marcando el retorno del cineasta al universo que lo lanzó a la fama en 2004.

    El largometraje ya tiene su equipo principal confirmado, según reveló The Hollywood Reporter: la dirección estará a cargo de Mike P. Nelson, conocido por estar al frente de películas del género como Wrong Turn: Sendero al infierno y Noche de paz, noche de horror. El guión será escrito por la dupla integrada por Gregory Weidman y Geoffrey Tock (El lado siniestro de la luna, Dune: La profecía).

    El aval del creador original para redefinir la franquicia

    La vuelta de James Wan a un rol activo representa el sello de calidad que esperaban los fanáticos más exigentes. Luego de dirigir la película original de 2004 y supervisar las primeras secuelas, el cineasta se había distanciado paulatinamente de la toma de decisiones. Ahora, su retorno busca rescatar la esencia que hizo única a la historia y replicar el impacto comercial de Saw X, la cual logró recaudar 112,8 millones de dólares en todo el mundo durante 2023 tras devolver a pantalla al mítico John Kramer.